Auditoría de seguridad WordPress: los 15 puntos que revisamos antes de que tu sitio sea hackeado
Una auditoría de seguridad preventiva cuesta entre $8,000 y $15,000 MXN. Limpiar un hackeo cuesta entre $25,000 y $80,000 MXN, más el daño a tu reputación y el tiempo que tu sitio estuvo caído. Te explicamos los 15 puntos críticos que revisamos en una auditoría profesional, cómo se ejecuta el proceso, y por qué tu sitio probablemente tiene vulnerabilidades que no conoces.
En una línea: El 90% de los sitios WordPress que auditamos tienen al menos 3 vulnerabilidades críticas que podrían permitir un hackeo. La mayoría de los dueños de sitio no lo saben porque nunca han hecho una auditoría. Este artículo te explica qué revisamos, cómo lo hacemos, y por qué esperar a ser hackeado es la decisión más cara que puedes tomar.
1. Por qué una auditoría preventiva es más barata que limpiar un hackeo
Esta es la comparación real que debes considerar:
✓ Auditoría preventiva
- Revisión completa de vulnerabilidades
- Reporte detallado con hallazgos
- Recomendaciones priorizadas
- Corrección de vulnerabilidades críticas
- Tiempo: 4-8 horas
- Tu sitio nunca es hackeado
✗ Limpiar un hackeo
- Diagnóstico de la brecha
- Limpieza de malware
- Restauración de archivos
- Recuperación de SEO (si Google te marcó)
- Implementación de seguridad post-hackeo
- Tiempo: 1-3 días (sitio caído)
- Daño a reputación y pérdida de confianza
Y estos son solo los costos directos. No estamos contando:
- Ventas perdidas mientras tu sitio está caído o marcado como peligroso por Google
- Costo de notificar a clientes si sus datos fueron comprometidos (obligatorio bajo LFPDPPP)
- Multas del SAT si tu sitio de facturación fue comprometido
- Daño reputacional que puede tardar meses o años en recuperarse
- Costos legales si necesitas demandar a alguien o defenderte de una demanda
La seguridad no es un gasto, es un seguro. Pagar $10,000 MXN por una auditoría preventiva es como pagar $5,000 MXN al año por un seguro de auto. No lo usas hasta que lo necesitas, pero cuando lo necesitas, te ahorra $200,000 MXN en daños.
— Manuel Macedo, Mexico WordPress2. Los 15 puntos críticos que revisamos
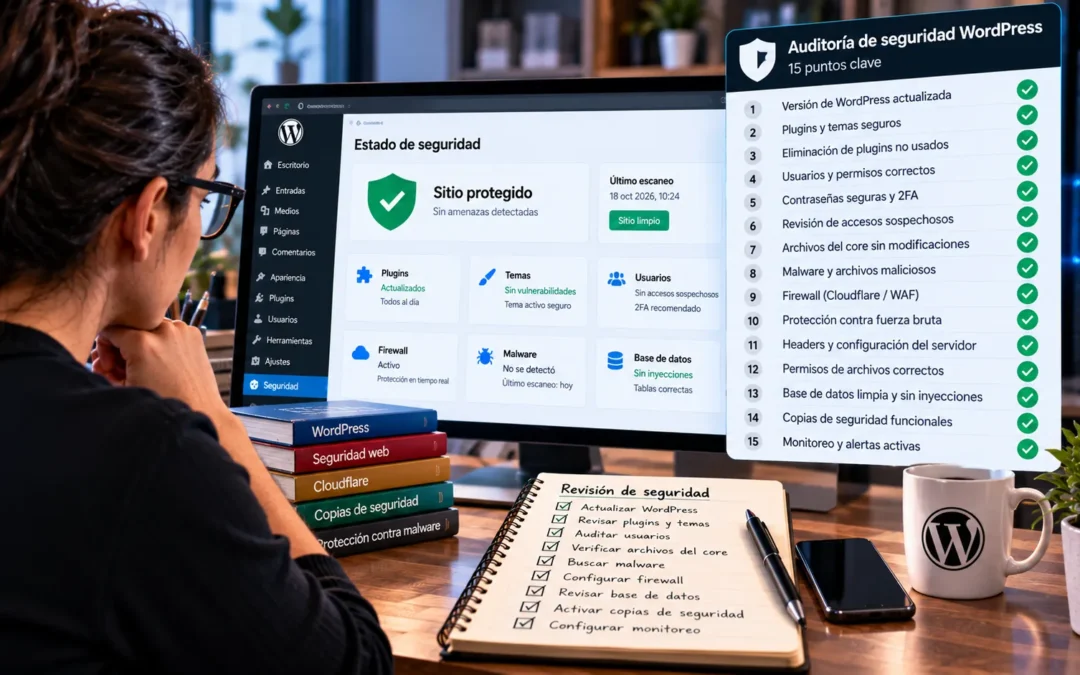
Esta es la lista completa de verificaciones que hacemos en una auditoría de seguridad profesional. No es una lista genérica de "instala un plugin de seguridad": son verificaciones técnicas específicas que requieren conocimiento de WordPress, servidores y ataques reales.
Versiones de WordPress, plugins y tema
Verificar que todo esté actualizado a las últimas versiones. Plugins desactualizados son la causa #1 de hackeos.
Plugins y temas nulled (piratas)
Detectar plugins o temas descargados de fuentes no oficiales. Suelen tener backdoors inyectados.
Usuarios administradores
Revisar cuántos usuarios tienen rol de administrador. Identificar usuarios sospechosos o creados recientemente.
Fortaleza de contraseñas
Verificar que todos los administradores usen contraseñas fuertes y únicas. Detectar contraseñas compartidas.
Autenticación de dos factores (2FA)
Verificar si 2FA está activo para administradores. Si no lo está, es una vulnerabilidad crítica.
Permisos de archivos y directorios
Verificar que los permisos sean correctos (644 para archivos, 755 para directorios). Permisos incorrectos permiten escritura no autorizada.
Archivo wp-config.php
Verificar que esté protegido (permisos 400 o 440), que las credenciales de base de datos no estén expuestas, y que las claves de seguridad estén configuradas.
Archivo .htaccess
Revisar reglas de seguridad: bloqueo de acceso a archivos sensibles, protección contra fuerza bruta, prevención de directory listing.
Endpoint xmlrpc.php
Verificar si está habilitado. xmlrpc.php es vector común de ataques de fuerza bruta. Debe estar bloqueado si no se usa.
REST API y endpoints públicos
Verificar qué información expone la REST API. Endpoints mal configurados pueden exponer datos sensibles.
Configuración de PHP
Verificar versión de PHP (debe ser 8.1+), display_errors desactivado en producción, y configuración segura de sessiones.
Certificado SSL/TLS
Verificar que SSL esté correctamente configurado, que no haya contenido mixto (HTTP en páginas HTTPS), y que TLS sea 1.2 o superior.
Backups y plan de recuperación
Verificar que existan backups recientes, que estén almacenados fuera del servidor, y que se haya probado la restauración.
Logs de seguridad
Revisar logs del servidor y de WordPress en busca de actividades sospechosas: intentos de login fallidos, accesos inusuales, modificaciones de archivos.
Integridad de archivos del core
Comparar archivos del core de WordPress con los oficiales para detectar modificaciones no autorizadas o inyecciones de código.
Esta lista no es exhaustiva. Dependiendo del tipo de sitio (ecommerce, multisite, sitio con datos sensibles), hay verificaciones adicionales específicas. Por ejemplo, para WooCommerce revisamos la configuración de pasarelas de pago y el almacenamiento de datos de clientes. Para sitios con datos médicos o financieros, revisamos cumplimiento de normativas específicas.
3. Cómo se ejecuta una auditoría profesional
Una auditoría de seguridad no es ejecutar un escáner automático y entregar un PDF. Es un proceso técnico que requiere análisis humano, contexto del negocio y conocimiento de ataques reales.
Fase 1: Recopilación de información (1-2 horas)
Recopilamos información del sitio sin acceder al admin: versión de WordPress, plugins detectados, tema, certificados SSL, headers de seguridad, y cualquier información pública que pueda revelar vulnerabilidades.
Fase 2: Acceso y análisis (3-5 horas)
Con acceso al admin y al servidor, ejecutamos las 15 verificaciones de la lista. Revisamos archivos, base de datos, logs, configuraciones, y comparamos con buenas prácticas de seguridad.
Fase 3: Documentación de hallazgos (1-2 horas)
Documentamos cada vulnerabilidad encontrada con: descripción del problema, nivel de severidad (crítico, alto, medio, bajo), evidencia técnica, y recomendación de solución.
Fase 4: Presentación de resultados (1 hora)
Entregamos un reporte detallado y lo presentamos en una llamada. Explicamos cada hallazgo en lenguaje claro, priorizamos las acciones, y respondemos preguntas.
Fase 5: Corrección de vulnerabilidades críticas (opcional, 2-4 horas)
Si el cliente lo solicita, corregimos las vulnerabilidades críticas identificadas. Esto incluye actualizar plugins, configurar 2FA, bloquear endpoints vulnerables, y aplicar las recomendaciones del reporte.
No es ejecutar un plugin como Wordfence o Sucuri y entregarte el reporte automático. Esos plugins detectan problemas básicos, pero no pueden identificar vulnerabilidades complejas como configuraciones incorrectas del servidor, permisos mal configurados, o código malicioso ofuscado. Una auditoría profesional requiere análisis humano.
4. Caso real: auditoría que evitó un hackeo de $120,000 MXN
Tienda con 3 vulnerabilidades críticas que habrían permitido un hackeo completo
Situación: Una tienda WooCommerce con $500,000 MXN/mes en ventas nos contactó para una auditoría de seguridad preventiva. No habían sido hackeados, pero querían estar seguros de que su sitio era seguro antes del Buen Fin.
Hallazgos de la auditoría:
- Vulnerabilidad crítica #1: Plugin de facturación CFDI desactualizado 8 meses. Tenía una vulnerabilidad conocida que permitía ejecución remota de código. Los atacantes podrían haber tomado control completo del sitio.
- Vulnerabilidad crítica #2: Usuario administrador con contraseña débil ("tienda2024") y sin 2FA. Los logs mostraban 347 intentos de login fallidos en los últimos 30 días. Era solo cuestión de tiempo antes de que adivinaran la contraseña.
- Vulnerabilidad crítica #3: Archivo wp-config.php con permisos 644 (lectura/escritura para todos). Cualquier vulnerabilidad de ejecución de código podría haber leído las credenciales de la base de datos.
Acciones tomadas:
- Actualizamos el plugin de facturación a la última versión.
- Cambiamos la contraseña del administrador y activamos 2FA.
- Cambiamos los permisos de wp-config.php a 400.
- Implementamos bloqueo de xmlrpc.php y protección contra fuerza bruta.
- Configuramos monitoreo de intentos de login fallidos.
Resultado: La tienda pasó el Buen Fin sin incidentes de seguridad. Estimamos que si hubieran sido hackeados, el costo habría sido:
- Sitio caído durante 2 días: $33,000 MXN en ventas perdidas
- Limpieza de malware: $35,000 MXN
- Recuperación de SEO (Google marcó el sitio como peligroso): $25,000 MXN
- Daño reputacional y pérdida de confianza: incalculable
- Total estimado: $93,000+ MXN (sin contar el daño reputacional)
La auditoría y corrección costó $12,000 MXN. El retorno de inversión fue de 7.75x.
5. Cuándo necesitas una auditoría
No todos los sitios necesitan una auditoría completa cada mes. Pero hay situaciones donde es crítica:
| Situación | ¿Necesitas auditoría? | Frecuencia recomendada |
|---|---|---|
| Ecommerce con ventas activas | Sí, crítica | Cada 3 meses + antes de temporadas altas |
| Sitio con datos sensibles (médicos, financieros) | Sí, crítica | Cada 3 meses |
| Sitio corporativo con tráfico alto | Sí, importante | Cada 6 meses |
| Sitio que fue hackeado recientemente | Sí, urgente | Inmediatamente después de la limpieza |
| Sitio que no se ha actualizado en más de 6 meses | Sí, importante | Inmediatamente |
| Sitio nuevo antes de lanzar | Recomendado | Una vez antes del lanzamiento |
| Blog personal con poco tráfico | Opcional | Cada 12 meses |
Si tu sitio genera ingresos, tiene datos sensibles, o es crítico para tu negocio, necesitas una auditoría de seguridad al menos cada 6 meses. No es opcional, es responsabilidad. Esperar a ser hackeado es la decisión más cara que puedes tomar.
6. Checklist de seguridad básica (lo que puedes hacer hoy)
Si no puedes pagar una auditoría profesional ahora, estas son las acciones básicas que puedes hacer hoy para mejorar la seguridad de tu sitio:
| Acción | Prioridad | Cómo |
|---|---|---|
| Actualizar WordPress, plugins y tema | Crítica | Admin → Actualizaciones |
| Eliminar plugins y temas inactivos | Crítica | Admin → Plugins/Temas → Eliminar |
| Cambiar contraseñas de administradores | Crítica | Admin → Usuarios → Editar → Nueva contraseña fuerte |
| Activar 2FA para administradores | Crítica | Plugin: Wordfence, Two Factor, o similar |
| Instalar plugin de seguridad | Alta | Wordfence, Sucuri, o iThemes Security |
| Configurar backups automáticos | Alta | Plugin: UpdraftPlus, BlogVault, o similar |
| Verificar que SSL esté activo | Alta | Verificar que el sitio cargue con HTTPS |
| Limitar intentos de login | Recomendado | Plugin: Limit Login Attempts Reloaded |
| Cambiar URL de login | Recomendado | Plugin: WPS Hide Login |
| Desactivar edición de archivos en admin | Recomendado | Agregar define('DISALLOW_FILE_EDIT', true); en wp-config.php |
Este checklist es un buen comienzo, pero no reemplaza una auditoría profesional. Hay vulnerabilidades que no puedes detectar sin acceso al servidor y conocimiento técnico. Si tu sitio es crítico para tu negocio, invierte en una auditoría profesional.
¿Quieres saber qué tan seguro es tu sitio WordPress?
Hacemos una auditoría completa de seguridad: revisamos los 15 puntos críticos, documentamos cada vulnerabilidad, y te entregamos un reporte detallado con recomendaciones priorizadas. Si algo está mal, lo corregimos. Tu sitio deja de ser una bomba de tiempo.
7. Preguntas frecuentes
Depende del tamaño y complejidad del sitio. Un sitio corporativo pequeño (50-100 páginas) cuesta entre $8,000 y $12,000 MXN. Un ecommerce con WooCommerce cuesta entre $12,000 y $18,000 MXN. Un sitio grande o multisite puede costar entre $18,000 y $30,000 MXN. La auditoría incluye: revisión de los 15 puntos críticos, reporte detallado, presentación de resultados, y corrección de vulnerabilidades críticas (si se solicita). Solicita una cotización aquí.
Una auditoría completa toma entre 6 y 12 horas de trabajo, distribuidas en 2-3 días. No interrumpimos el funcionamiento de tu sitio: la auditoría es no invasiva. Al final, te entregamos el reporte y agendamos una llamada de 1 hora para presentar los resultados y responder preguntas.
Plugins como Wordfence o Sucuri pueden detectar problemas básicos, pero no pueden identificar vulnerabilidades complejas como configuraciones incorrectas del servidor, permisos mal configurados, o código malicioso ofuscado. Además, esos plugins te dan una lista de problemas sin contexto ni priorización. Una auditoría profesional requiere análisis humano, conocimiento de ataques reales, y recomendaciones específicas para tu sitio.
Te entregamos un reporte detallado con cada vulnerabilidad, su nivel de severidad, y recomendaciones de solución. Si lo solicitas, podemos corregir las vulnerabilidades críticas inmediatamente. El costo de la corrección se cotiza por separado, pero generalmente toma entre 2 y 4 horas adicionales. Lo importante es que no te dejamos con una lista de problemas sin solución: te ayudamos a resolverlos.
Depende del tipo de sitio. Un ecommerce con ventas activas debe hacer auditoría cada 3 meses, especialmente antes de temporadas altas (Buen Fin, Hot Sale). Un sitio corporativo con tráfico alto, cada 6 meses. Un sitio que fue hackeado, inmediatamente después de la limpieza y luego cada 3 meses. Un blog personal con poco tráfico, cada 12 meses. La seguridad no es un evento único, es un proceso continuo.